

Article: Kernel-Level Ground Truth: Why eBPF is Replacing User-Space Agents for Security Observability
eBPF is emerging as a preferred method for security observability over traditional user-space agents. By attaching probes directly to the Linux kernel’s syscall interface, it provides consistent visibility even during container-level compromises. eBPF reduces security-related CPU consumption and limits data volume by performing filtering at the kernel level, enhancing operational efficiency.
By Niranjan Sharma
 Turknet Gigafiber Samsun’da! Bu videoda TurkNet’in Karadeniz’deki yeni GigaFiber yatırımını yerinde deneyimledik. GigaFiber hızları nasıl, kullanıcıları neler bekliyor hepsine yakından baktık.
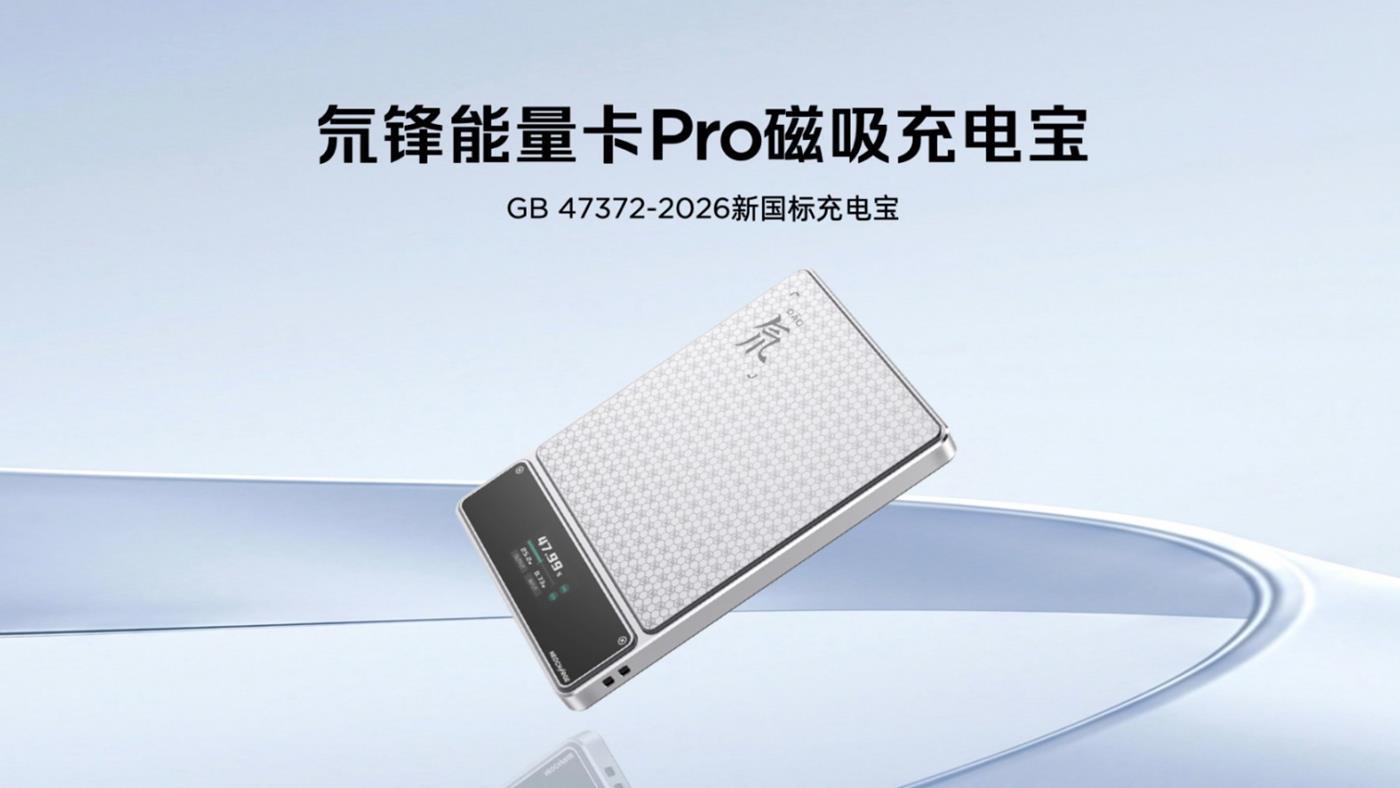
 Red Magic Dao Energy Card Pro manyetik powerbank modeli acil durumlar için bir uçak modu ile gelirken dahili ekranı ile de önemli verileri kullanıcılara gösteriyor.